Cybersécurité. Les élus doivent gérer le risque au quotidien
Toutes les communes et tous les EPCI doivent se préparer à affronter une cyberattaque. Face à un risque de mise à l'arrêt des services publics, renforcer les systèmes d'information est impératif. Mais l'humain étant souvent le maillon faible des organisations, il faut aussi sensibiliser élus et agents. Panorama des stratégies et dispositifs à disposition des communes.
Autre fait marquant : l’irruption de la géopolitique. Les motivations des attaquants ne sont plus uniquement financières. Des États profitent du numérique pour avancer masqués, Russie et Chine en tête. Il s’agit, pour ces puissances étrangères, de mener des opérations de déstabilisation, de collecter du renseignement ou de se prépositionner pour de futures attaques. Le directeur de l’Anssi, Vincent Strubel, évoque un «risque de sabotage », d’attaques coordonnées sur des infrastructures vitales. Le scénario n’est pas théorique : en 2025, la Pologne a déjoué une attaque majeure sur ses réseaux électriques. En Norvège, le barrage de Bremanger a relâché 7 millions de litres d’eau pendant quatre heures après la compromission de son interface de contrôle. En France, des tentatives ont été déjouées sur des stations d’assainissement lors des JOP.
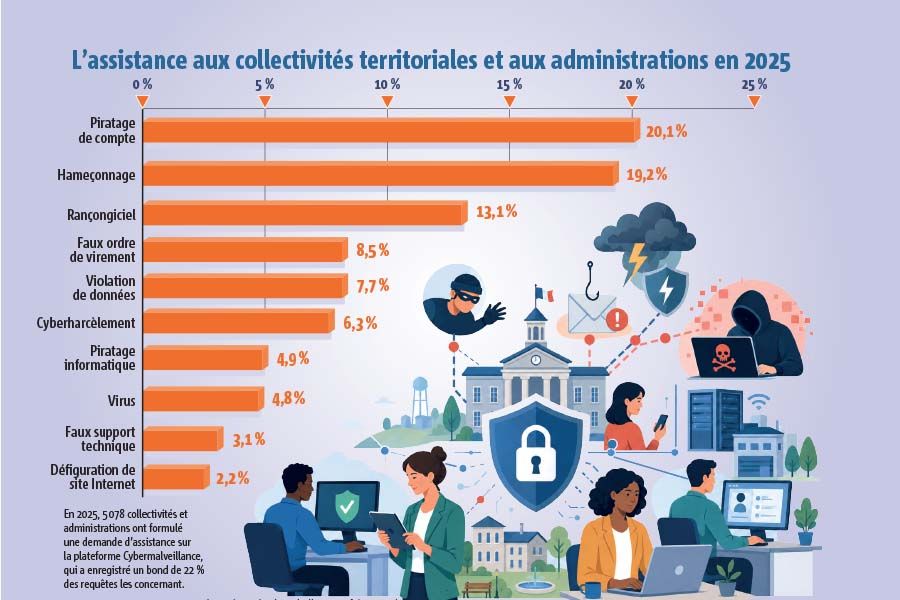
Si l’Anssi se concentre sur les attaques majeures, les chiffres de cybermalveillance.gouv.fr, la plateforme d’information et d’orientation des victimes, dressent une photographie plus fine des menaces qui pèsent quotidiennement sur les communes. Premier constat, les collectivités territoriales sont plus exposées au risque que d’autres. «Pour 1 000 d’entre elles, 141 ont eu recours à l’assistance contre 3 pour 1 000 entreprises », explique Jérôme Notin, directeur du GIP Acyma (action contre la cybermalveillance). Plus de 5 000 collectivités territoriales et administrations ont été accompagnées en 2025 (+ 22 %/2024). Le piratage de compte, l’hameçonnage et le rançongiciel forment le trio de tête des menaces (lire ci-dessous), mais les progressions les plus marquées concernent la fraude au virement (+ 262 %) et le cyberharcèlement (+ 209 %). «Historiquement, le cyberharcèlement concernait plutôt les jeunes. Il affecte désormais les élus. Le phénomène a commencé en 2024. Il explose en 2025 avec une multiplication par trois, c’est considérable », s’inquiète Jérôme Notin. S’y ajoute une tendance nouvelle : des agressions associant arnaque en ligne et intervention de malfaiteurs pour extorquer, par exemple, une carte bancaire.
La cyberattaque, déclencheuse des décisions
La Commission nationale de l’informatique et des libertés (Cnil) complète ce sombre tableau par le prisme des vols de données personnelles. Son rapport annuel 2025 (www.cnil.fr/fr/rapport-annuel-2025) révèle que l’administration publique est le premier secteur touché par les violations de données : elle représente 19 % des notifications reçues en 2025 sur un total de 6 167 violations (+ 9,5 % sur un an). Les administrations centrales et grands services publics sont plus touchés (Agence nationale des titres sécurisés, France Travail, DGFiP..., lire Maire info du 02/09), mais les contrôles effectués par la Cnil dans plusieurs collectivités territoriales montrent que les règles élémentaires d’hygiène informatique ne sont pas respectées, quelle que soit la taille de la collectivité. Elle note également que la faiblesse des contrôles d’accès aux systèmes d’information publics est à l’origine de la plupart des fuites de données : c’est en se faisant passer pour un utilisateur connu, dont l’identité a été usurpée, que le pirate subtilise des données personnelles.
La Cnil recommande aux administrations de généraliser l’authentification multi-facteurs, le login/mot de passe étant complété par un code envoyé par mail ou sur un mobile. Si toutes les collectivités sont invitées à se protéger sans attendre d’être ciblées, force est de constater que les attaques accélèrent les décisions. C’est le cas de Cenon (26 835 habitants, 33), touchée en 2013 par un rançongiciel. L’attaque n’a pas eu de conséquences dramatiques. Le réseau a été coupé à temps, évitant sa propagation. Laissées intactes, les sauvegardes ont permis une restauration des données en deux jours, à l’inverse d’Isbergues (8 650 habitants, 62) où la municipalité a mis quatre mois à retrouver un fonctionnement normal (lire ci-dessous). Si ses applications métiers ont été épargnées, certaines données, comme les maquettes graphiques utilisées par le service communication, ont été perdues à tout jamais.
À l’issue de la cyberattaque, Cenon s’est dotée d’un programme d’investissement étalé sur le mandat : sortie de Windows XP, antivirus prédictifs, détection des menaces par intelligence artificielle… Si Isbergues a délégué à un tiers la supervision de son système d’information, un prestataire qui «ne fait que ça, 24h/24 et 7j/7 », Cenon a mis l’accent sur le renforcement des équipes internes. La direction informatique est passée de 5 à 12 agents, avec la création d’un poste de responsable de la sécurité des systèmes d’information (RSSI), une fonction assez rare pour cette taille de commune. Côté financement, Cenon a bénéficié du soutien de France 2030 : un audit de sécurité financé à hauteur 40 000 €, assorti de 50 000 € en aides à l’équipement, la commune apportant 20 000 € de sa poche. Isbergues a mobilisé, de son côté, 100 000 €, pris sur sa trésorerie, pour l’achat d’équipements.
Apporter une aide aux petites communes
Dans les deux communes, l’accent a été mis sur la sensibilisation. À Cenon, la direction du service informatique (DSI) a passé la consigne suivante aux agents : «quand il y a un doute, il n’y a pas de doute, soumettez-le », préférant les fausses alertes à la gestion de crise. Isbergues réalise régulièrement des campagnes simulant une tentative d’hameçonnage et des ateliers ludiques pour sensibiliser les agents.
Ces initiatives ne sont pas à la portée de toutes les communes. La cybersécurité exige des moyens financiers, techniques et humains hors de portée des toutes petites communes. Or celles-ci gèrent des données tout aussi sensibles sur les élections, l’état civil ou l’eau. Depuis plusieurs années, l’État réfléchit à la manière d’améliorer le niveau de cybersécurité de l’ensemble des communes.
Priorité a été donnée à l’identité numérique des communes, à savoir leur nom de domaine et ce qui va avec : le courrier électronique. Selon l’Agence nationale de la cohésion des territoires (ANCT), près de 11 000 communes ne disposent pas de nom de domaine institutionnel (de type mairie-nom-de-la-commune.fr) et près de 20 000 communes utilisent des adresses mail non professionnelles (Gmail, Orange, Wanadoo…). Or ces adresses grand public favorisent les hameçonnages, rançongiciels, fraudes au virement… Avec « La Suite territoriale » ; lire notre article), portée par l’Anssi et l’ANCT, l’État entend proposer aux communes une alternative professionnelle, alliant «simplicité, souveraineté et sécurité ».
Lancé en janvier 2026, il s’agit d’un bouquet de services numériques comprenant un domaine officiel de type mairie-nom-de-la-commune.fr, une messagerie sécurisée, un outil de stockage de fichiers, un système de prise de rendez-vous et un annuaire des administrations publiques. Les services sont adossés à l’outil d’authentification ProConnect, l’équivalent du FranceConnect des particuliers, pour lutter contre les usurpations de comptes.
Sensibiliser les agents et anticiper le risque
Son déploiement passe par les opérateurs publics de services numériques (OPSN), ces structures, souvent départementales, qui proposent des services numériques aux petites communes (lire notre article). En pratique, les OPSN déploient la solution sur leur territoire en offrant un service d’installation et d’accompagnement aux communes.
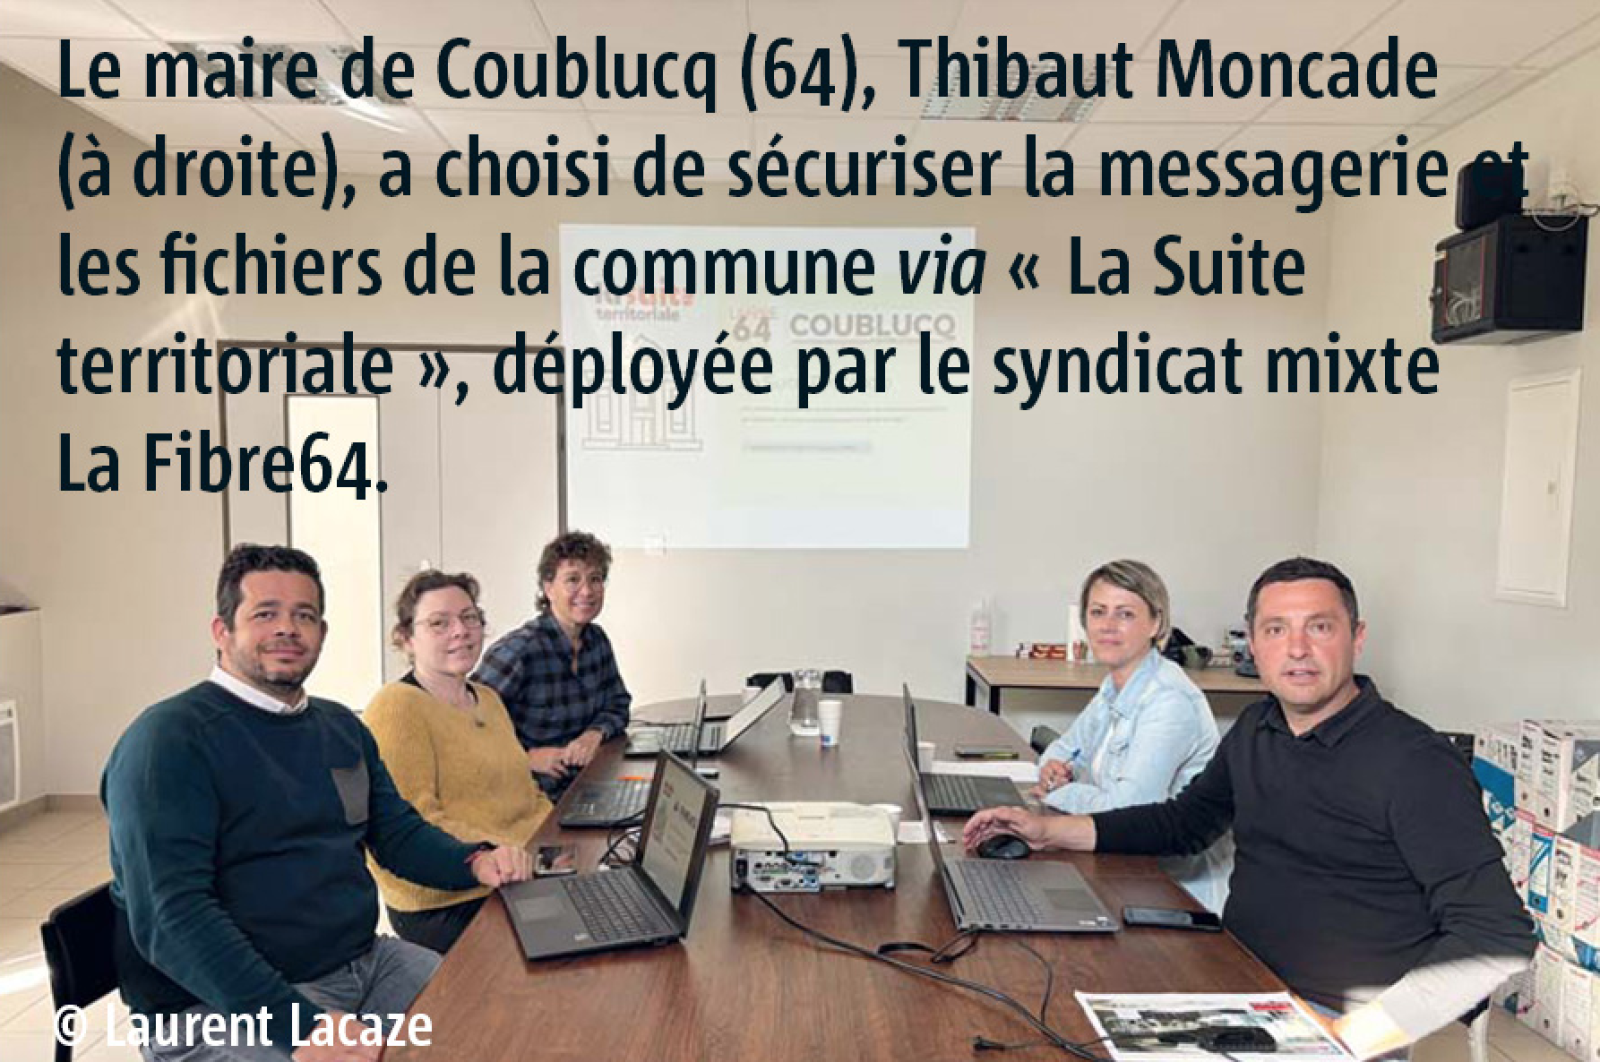
Dans les Pyrénées-Atlantiques, La Fibre 64 (https://lafibre64.fr), qui regroupe 10 EPCI et le département, fait partie de la quinzaine d’OPSN à expérimenter “ La Suite territoriale ”. Sur 545 communes, 285 n’ont pas de nom de domaine. L’OPSN, qui fait partie de ceux ayant pris la compétence cyber (ce qui n’est pas le cas de tous), a déjà déployé un «bouclier cyber » dans 333 communes (antivirus, antispam, sauvegarde) avec l’aide de l’Anssi. Pour le moment, le syndicat mixte utilise les serveurs de l’ANCT pour des tests. À terme, il aura sa propre «instance », autrement dit une version de «La Suite territoriale » hébergée et maintenue sur ses propres serveurs. Côté modèle économique, le syndicat devrait proposer aux communes une facturation sur la base du gigaoctet stocké, à prix coûtant. «Sinon, les communes n’ont aucun intérêt à prendre “La Suite territoriale” », explique Amalia Martinez, responsable du service solutions numériques à La Fibre64.
Le coût n’est cependant qu’un aspect du sujet. Changer d’adresse mail implique de changer le papier à en-tête et d’informer ses contacts, ce qui peut induire des résistances… Priorité est donc donnée à la sensibilisation, le syndicat se plaçant en complémentarité des autres acteurs locaux de la cybersécurité (gendarmes, policiers, associations départementales de maires…). La Fibre64 envoie notamment, deux fois par an, de fausses campagnes de phishing à 5 000 contacts. Environ 5 à 8 % des personnes se font piéger à chaque campagne. «Lors d’une simulation autour des listes électorales, des secrétaires généraux de mairie se sont donné l’alerte via une messagerie instantanée. C’est ensuite allé à la préfecture, qui a remonté l’affaire jusqu’aux services de sécurité intérieure. C’est signe d’un bon réflexe, même si “La Fibre64” aurait dû prévenir la préfecture en amont », raconte Amalia Martinez.
La leçon des cyberattaques intervenues ces dernières années est aussi qu’il faut s’y préparer. Le «renforcement de la résilience cyber » est l’un des axes de la stratégie nationale de cybersécurité présentée par l’État, en janvier 2026. Cette stratégie entend préparer tous les acteurs, dont les collectivités, à la gestion de crise par des exercices d’entraînement. Ainsi, en septembre 2025, l’Anssi a organisé «Rempar25 » mobilisant 5 680 professionnels issus de 1 263 organisations publiques et privées, dont des collectivités ou des OPSN. L’exercice national de gestion de crise a été documenté pour être «rejoué » à une échelle locale.
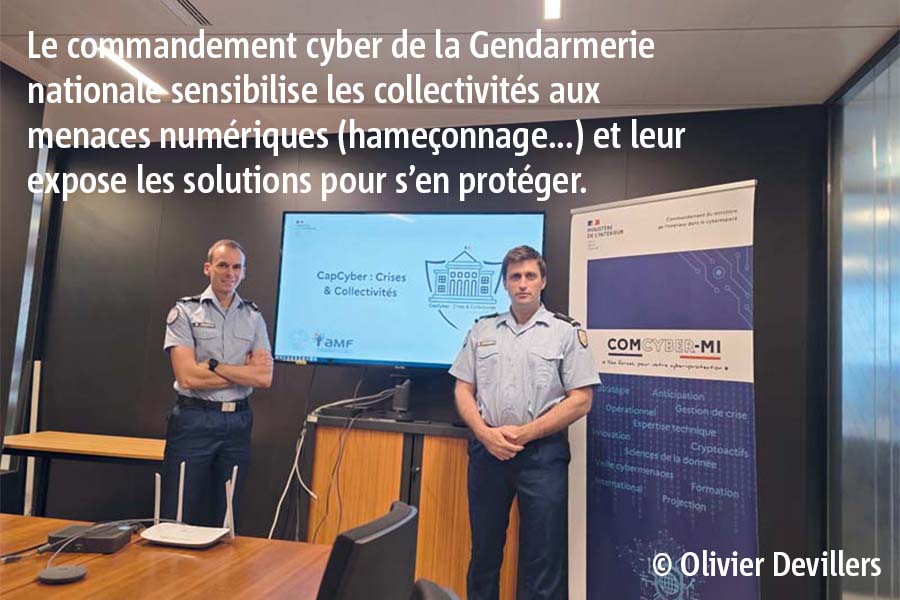
Ces simulations ne doivent cependant pas rester l’affaire de spécialistes, les maires se retrouvant en première ligne sur une crise cyber, comme pour un incendie ou une inondation. C’est ce qui a conduit le ministère de l’Intérieur, plus précisément le commandement dans le cyberespace, à se rapprocher de l’AMF pour concevoir un exercice adapté aux communes. Son nom est CapCyber, crises&collectivités, un dispositif gratuit, en libre accès sur le site de l’AMF. CapCyber fournit d’abord une «mallette de crise » : des fiches réflexes par fonction (pilotage, communication, juridique...) et une trame de main courante, car garder trace de tout ce qu’il se passe est essentiel en cas d’attaque.
Son originalité tient surtout à un exercice de simulation en ligne, praticable sans préparation ni animateur. Le scénario : un faux mail de l’Agence régionale de santé ouvert par le gestionnaire de la piscine introduit un rançongiciel qui paralyse la commune.
Nourri des attaques observées par les cybergendarmes et de l’expérience de gestionnaires de crise, l’exercice balaye des questions clés : à quel moment bascule-t-on de l’incident à la crise ? Qui contacter, et dans quel ordre ? Faut-il éteindre les ordinateurs ou débrancher le réseau ? Les rôles sont distribués autour de la table, chaque choix fait évoluer le scénario et l’équipe reçoit à la fin une évaluation par fonction, sans note. De quoi repérer ses points faibles avant qu’une attaque réelle ne s’en charge.
« Se préparer, c’est se poser toutes ces questions avant que ça nous arrive », résument ses concepteurs qui assument viser d’abord des communes «peu matures » sur la question cyber. Pas de solution universelle à l’arrivée : un mémo détaille les avantages et les inconvénients de chaque décision, charge à l’équipe municipale d’en tirer les leçons au regard de ses contraintes locales. Conçu avec une commune et un EPCI témoins et des réservistes gestionnaires de crise dans le civil, l’exercice dure 45 minutes en solo, et deux heures environ en équipe. Un troisième module, réalisé avec le Centre d’analyse et de lutte contre les atteintes aux élus (CALAE), aborde les attaques visant les élus, du cyberharcèlement aux menaces.
Enfin, l’AMF et Cybermalveillance.gouv.fr présenteront un Memento sur la cybersécurité dans les communes rurales, lors du 108e Congrès des maires de France, en novembre. Un forum sera aussi consacré à la cybersécurité le 25 novembre.
David Thellier, maire d’Isbergues
(8 650 habitants, 62)
« Un impact psychologique au-delà du préjudice financier »
Raccourci : mairesdefrance.com/29127
Cet article a été publié dans l'édition :
- Catastrophes naturelles : soutien aux collectivités et EPCI sinistrés
- Défense nationale : alerte et service national
- Réseaux : interdiction du portable au lycée
- Montagne : prise en compte des spécificités des massifs
- Contentieux électoral 2026 : les premiers enseignements
- Recensement national des voies et chemins : c'est parti !
- La communauté de communes du Cordais et du Causse (81) prend en charge la compétence scolaire dans son ensemble
- Violences faites aux enfants : les maires veulent des moyens d'agir
- André Laignel : " On ne relèvera pas la France sans les communes"
- Les sujets de discorde se multiplient entre les maires et le gouvernement
- Sécurité civile : le gouvernement prépare un texte
- Europe : l'adaptation au changement climatique érigée en priorité
- AMF 83 : pour la simplification de l'action publique
- ADM 54 : gérer le cimetière
- AMG 33 : prévenir les accidents de la route
- AMF 34 : gestion de crise
- AMF 17 : entretien des infrastructures
- DETR : quelle concertation locale ?
- Saint-Denis-de-Pile (33) fait place aux minorités
- Cybersécurité. Les élus doivent gérer le risque au quotidien
- Sécurité civile : mutualiser les moyens
- Saint-Romain-de-Colbosc (76) diffuse la culture du risque
- L'école au collège, l'expérience de Paulhaguet (43)
- Saint-Ciers-d'Abzac (Gironde) : redresser la commune abandonnée et endettée
- Catastrophes naturelles : les subtilités du dispositif Cat Nat
- Cimetières, équipements funéraires : qui fait quoi ?
- Fonction publique territoriale : mode d'emploi des élections professionnelles de 2026
- Travailler avec... l'Inrap
- Fonction publique : arrêts de travail
- Indemnités de fonction : des arbitrages complexes
- Le maire et l'incendiaire
- Le dessin d'octobre 2026 : sachons repenser nos piscines !

Maires de France est le magazine de référence des maires et élus locaux. Chaque mois, il vous permet de décrypter l'actualité, de partager vos solutions de gestion et vous accompagne dans l'exercice de votre mandat. Son site Internet, mairesdefrance.com, vous permet d’accéder à toute l'information dont vous avez besoin, où vous voulez, quand vous voulez et sur le support de votre choix (ordinateur, tablette, smartphone, ...).